Colombia es el cuarto país de la región con más ciberataques, un 40% por encima del promedio mundial, con más de 36.000 millones de intentos registrados en 2024 según Check Point Research y Fortinet. Las pymes representan más del 95% del tejido empresarial colombiano, y un solo incidente no detectado a tiempo puede costarle a una pyme hasta 520 millones de pesos. Con ese panorama, cada vez más empresas escuchan hablar de los SOC (Security Operations Center) como la siguiente capa de protección — pero la mayoría no tiene claro qué es exactamente, ni si su empresa está en el tamaño en el que realmente lo necesita.
¿Qué es un SOC (Security Operations Center)?
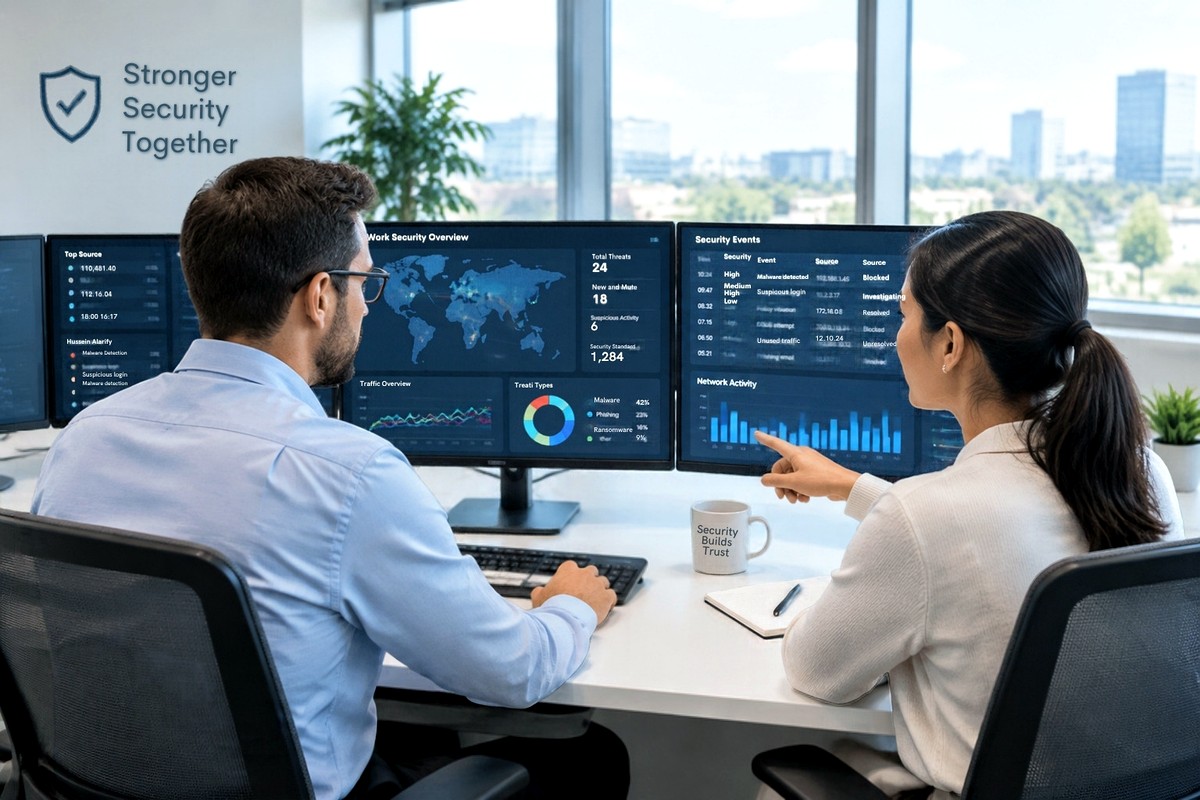
Un SOC es un equipo — y la tecnología que lo soporta — dedicado a vigilar, detectar, investigar y responder a amenazas de ciberseguridad de forma continua, idealmente 24/7. Según Gartner, su función central es prevenir, detectar, evaluar y responder a incidentes, además de verificar el cumplimiento de políticas de seguridad.
En la práctica, un SOC centraliza tres funciones que en muchas empresas hoy están dispersas o simplemente no existen:
- Monitoreo continuo: correlaciona en tiempo real los registros (logs) de firewalls, servidores, endpoints y aplicaciones, normalmente a través de una herramienta SIEM (Security Information and Event Management) o XDR.
- Detección y análisis: identifica patrones anómalos — un acceso fuera de horario, tráfico inusual hacia un país no habitual, múltiples intentos de login fallidos — y los prioriza por nivel de riesgo real.
- Respuesta a incidentes: contiene la amenaza, investiga su alcance y coordina la recuperación, documentando todo para evitar que se repita.
Un SOC no reemplaza herramientas como el antivirus, el firewall o las copias de seguridad — las complementa, dándoles un equipo humano que observa lo que esas herramientas detectan y decide qué hacer con esa información antes de que se convierta en un problema mayor. Si quieres entender primero qué tan expuesta está tu infraestructura hoy, ese es justamente el punto de partida de una auditoría de ciberseguridad o de un pentest.
SOC interno vs. SOC como servicio (SOCaaS) vs. modelo híbrido
No todas las empresas montan un SOC de la misma forma. Existen tres modelos principales:
- SOC interno (in-house): personal propio, infraestructura y herramientas dentro de la empresa. Da el máximo control y personalización, pero exige inversión constante en tecnología, capacitación y, sobre todo, en tener gente cubriendo turnos las 24 horas — algo que muy pocas pymes pueden sostener de forma rentable.
- SOCaaS (SOC como servicio): un proveedor externo asume el monitoreo, la detección y buena parte de la respuesta, usando su propia infraestructura y analistas. Es el modelo más accesible para una pyme: se paga como servicio mensual, sin montar un equipo propio ni comprar licencias de SIEM. La contrapartida es depender de la calidad y los tiempos de respuesta del proveedor — por eso el contrato importa tanto como la tecnología.
- Modelo híbrido: la empresa conserva cierto control interno (por ejemplo, un responsable de TI que recibe y valida las alertas) mientras delega el monitoreo técnico 24/7 a un proveedor externo. Es un punto intermedio común en empresas medianas que ya tienen algo de estructura de TI pero no el tamaño para un SOC propio.
Cuánto cuesta montar o contratar un SOC
La diferencia de costo entre modelos es considerable, y es la razón principal por la que casi ninguna pyme monta un SOC propio:
- SOC interno 24/7: para una operación mediana, estimaciones internacionales (Consilien, 2025) hablan de entre USD 1.4 y 2.1 millones al año, con un equipo de 9 a 14 personas entre analistas de distintos niveles y un líder de SOC — cifras que para la mayoría de pymes en Bogotá simplemente no son viables.
- SOCaaS: el rango es mucho más amplio y accesible — desde aproximadamente USD 1.000 a 3.000 al mes para una empresa pequeña, hasta varios miles más en operaciones grandes o con mayor superficie de ataque (Underdefense, 2025). El servicio se dimensiona según la cantidad de activos a monitorear, no según el tamaño del equipo que tendrías que contratar tú mismo.
Por eso, para la gran mayoría de pymes en Colombia, la pregunta realista no es “SOC propio o nada”, sino si conviene contratar SOCaaS ahora o seguir con controles más básicos un tiempo más.
¿Tu pyme realmente necesita un SOC?
Un SOC — propio o como servicio — no es necesariamente el siguiente paso para toda empresa. Algunas señales de que sí vale la pena considerarlo:
- Manejas datos sensibles de clientes, pacientes o usuarios financieros (sector salud, financiero, servicios con datos personales bajo la Ley 1581 de 2012).
- Ya tuviste un incidente de seguridad, aunque fuera menor, y no supieron a tiempo que estaba pasando.
- Tu operación depende de sistemas que no pueden estar caídos (e-commerce, plataformas de atención, producción conectada).
- Tienes equipo trabajando remoto o híbrido con acceso a sistemas críticos — un escenario que ya cubrimos a fondo en nuestra guía de ciberseguridad para trabajo remoto.
- Un cliente, aliado o regulador te está empezando a pedir evidencia de monitoreo o respuesta a incidentes.
Si tu empresa es pequeña, no maneja datos especialmente sensibles y aún no tiene ninguna de estas señales, probablemente no necesitas un SOC todavía — el mejor siguiente paso suele ser una auditoría de ciberseguridad periódica, antivirus/EDR gestionado y buenas prácticas básicas (MFA, respaldo 3-2-1, parches al día). Un SOC es la capa que se agrega cuando esos controles básicos ya están sólidos y el riesgo real de tu operación lo justifica.
¿No tienes claro en qué punto está tu empresa? Nuestro diagnóstico de ciberseguridad gratuito de 30 minutos es un buen primer paso antes de decidir entre auditoría, SOC o algo más básico.
¿No tienes claro si tu empresa necesita un SOC, una auditoría puntual o algo más básico? Lo revisamos juntos sin compromiso.
Qué debe tener un buen proveedor de SOCaaS
No todos los servicios de “monitoreo de seguridad” ofrecen lo mismo. Antes de contratar uno, conviene revisar:
- SLA claro por severidad: tiempos de respuesta y escalamiento definidos según la gravedad de la alerta, no promesas genéricas de “respuesta rápida”.
- Certificaciones del equipo: credenciales como CISSP, GCIA o certificación específica de analista SOC son un indicador real de capacidad técnica.
- Herramientas declaradas: qué SIEM o XDR usan, y sobre qué fuentes de datos (red, endpoints, nube, correo) tienen visibilidad real.
- Reportes periódicos entendibles: no solo un dashboard técnico, sino resúmenes que le sirvan a quien toma decisiones en la empresa.
Estos puntos son parte de lo que debería quedar por escrito en el contrato — si quieres el detalle completo de qué cláusulas pedir antes de firmar con cualquier proveedor de TI, lo cubrimos en nuestra guía de qué debe incluir un contrato SLA de soporte TI.
Un SOC bien dimensionado — propio, como servicio o híbrido — convierte la ciberseguridad de una reacción después del incidente en una vigilancia constante que detecta el problema antes de que crezca. En Ecolcomputo evaluamos junto con cada empresa qué nivel de monitoreo tiene sentido según su riesgo real, dentro de nuestra línea de auditorías de ciberseguridad.